বিশ্বব্যাপী পিএইচপি সাইবার সতর্কতা: বাংলাদেশ ব্যাংকের ওয়েবসাইট সাময়িক বন্ধের নেপথ্যে কী?
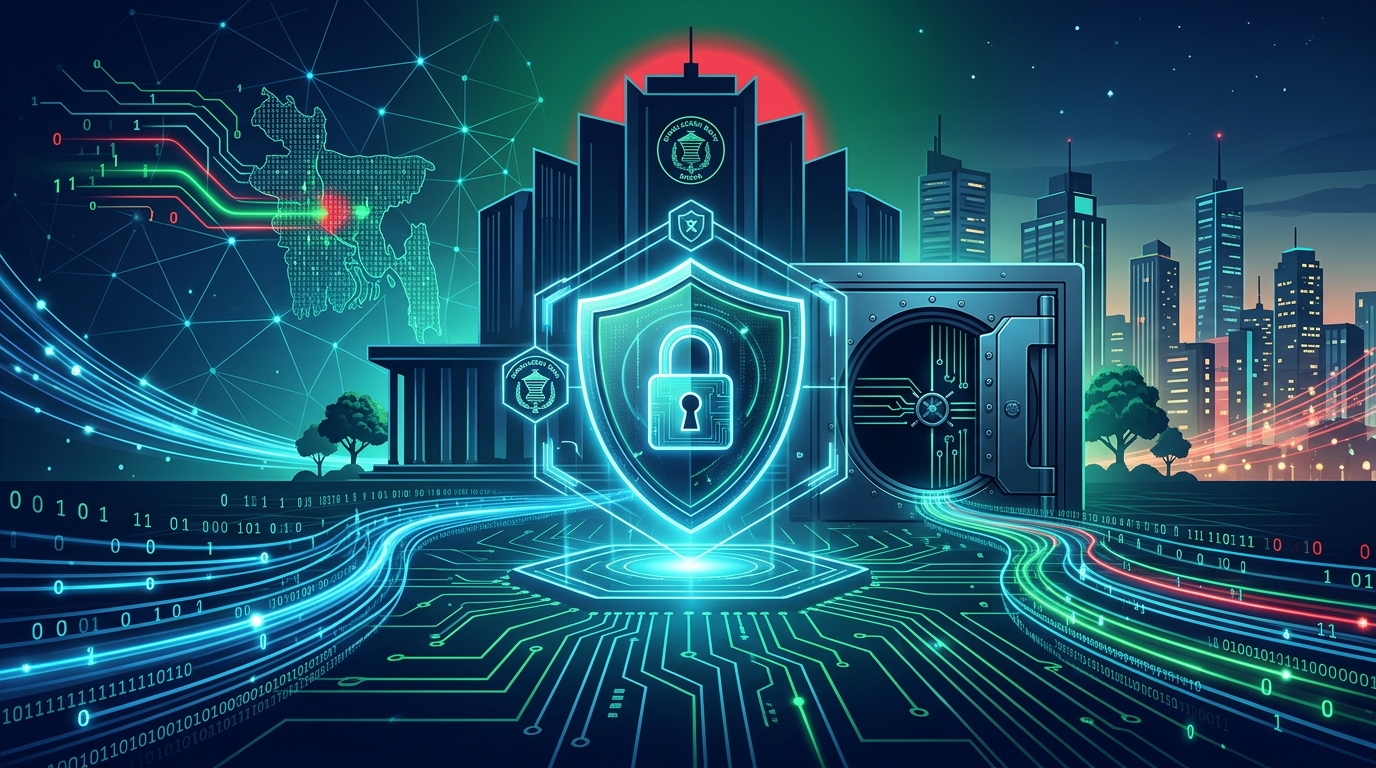
বিশ্বজুড়ে বহুল ব্যবহৃত ওয়েব প্রোগ্রামিং ল্যাঙ্গুয়েজ পিএইচপিতে (PHP) বড় ধরনের নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর সতর্কতামূলক ব্যবস্থা হিসেবে বাংলাদেশ ব্যাংকসহ দেশের একাধিক বাণিজ্যিক ব্যাংকের ওয়েবসাইট সাময়িকভাবে বন্ধ রাখা হয়। আন্তর্জাতিক সাইবার সতর্কতা ও বিজিডি ই-গভ সার্টের (BGD e-GOV CIRT) নির্দেশনার পর প্রায় আড়াই দিন প্রয়োজনীয় কারিগরি পরীক্ষা ও প্যাচ ইনস্টল শেষে পোর্টালগুলো পুনরায় পুরোপুরি সচল করা হয়েছে।
ওয়েবসাইট বন্ধ থাকার কারণে সাধারণ গ্রাহক ও প্রযুক্তি মহলে উদ্বেগ তৈরি হয়েছিল। তবে কেন্দ্রীয় ব্যাংক ও সংশ্লিষ্ট বাণিজ্যিক প্রতিষ্ঠানগুলো নিশ্চিত করেছে যে, এটি কোনো সাইবার আক্রমণ বা ডেটা চুরির ঘটনা ছিল না; বরং সম্ভাব্য সাইবার ঝুঁকি মোকাবেলায় আগাম প্রতিরক্ষামূলক পদক্ষেপ হিসেবে সাইটগুলো রক্ষণাবেক্ষণে রাখা হয়েছিল।
পিএইচপি নিরাপত্তা ত্রুটির নেপথ্য কারণ
বর্তমান বিশ্বের প্রায় ৭০ শতাংশেরও বেশি ওয়েবসাইট ও ওয়েব অ্যাপ্লিকেশন পরিচালনায় ব্যবহৃত হয় জনপ্রিয় প্রোগ্রামিং ভাষা পিএইচপি। সম্প্রতি এই কাঠামোর নির্ধারিত কিছু সংস্করণে সংবেদনশীল 'রিমোট কোড এক্সিকিউশন' (RCE) দুর্বলতা ধরা পড়ে। আন্তর্জাতিক প্রযুক্তি মহলে এটি "PHP2Shell" ক্যাটাগরির গুরুতর ঝুঁকি হিসেবে চিহ্নিত হয়।
এই ত্রুটির সুযোগ নিয়ে হ্যাকাররা দূর থেকে সার্ভারে ক্ষতিকর কোড পাঠিয়ে সিস্টেমের নিয়ন্ত্রণ নেওয়ার সুযোগ পেতে পারত। বিষয়টি শনাক্তের পর ইউরোপীয় ইউনিয়নের সাইবার নিরাপত্তা সংস্থা এবং আন্তর্জাতিক কম্পিউটার ইমার্জেন্সি রেসপন্স টিমগুলো বিশ্বব্যাপী সর্বোচ্চ সতর্কতা জারি করে।
বিজিডি ই-গভ সার্টের নির্দেশনা ও ব্যাংকগুলোর পদক্ষেপ
আন্তর্জাতিক সতর্কবার্তার পরপরই বাংলাদেশের সাইবার স্পেস সুরক্ষায় নিয়োজিত সরকারি সংস্থা 'বিজিডি ই-গভ সার্ট' দেশের সকল আর্থিক প্রতিষ্ঠান, সরকারি পোর্টাল ও টেলিকম খাতকে জরুরি ভিত্তিতে সিস্টেম প্যাচিংয়ের তাগিদ দেয়।
কোনো প্রকার ঝুঁকি না নেওয়ার অংশ হিসেবে বাংলাদেশ ব্যাংক তাদের মূল পাবলিক পোর্টালটি সাময়িকভাবে রক্ষণাবেক্ষণে নেয়। একই সাথে অগ্রণী ব্যাংক, জনতা ব্যাংক, আইএফআইসি ব্যাংক, স্ট্যান্ডার্ড ইসলামী ব্যাংক ও এসবিএসি ব্যাংকসহ কয়েকটি আর্থিক প্রতিষ্ঠান তাদের ওয়েবসাইট সাময়িক অফলাইনে রেখে কারিগরি পর্যালোচনা সম্পন্ন করে।
গ্রাহকের আমানত ও লেনদেন কি নিরাপদ ছিল?
আর্থিক প্রতিষ্ঠানের পোর্টাল ডাউন থাকায় স্বাভাবিকভাবেই সাধারণ গ্রাহকদের আর্থিক নিরাপত্তা নিয়ে প্রশ্ন তৈরি হয়েছিল। তবে কেন্দ্রীয় ব্যাংকের মুখপাত্র ও প্রযুক্তি বিশ্লেষকরা নিশ্চিত করেছেন যে, সাধারণ তথ্যের জন্য ব্যবহৃত ওয়েবসাইট এবং মূল ব্যাংকিং লেনদেন অবকাঠামো সম্পূর্ণ আলাদা নেটওয়ার্কে পরিচালিত হয়।
ন্যাশনাল পেমেন্ট সুইচ বাংলাদেশ (NPSB), সুইফট (SWIFT), রিয়েল-টাইম গ্রস সেটেলমেন্ট (RTGS), এটিএম ও মোবাইল ব্যাংকিং (MFS) সম্পূর্ণ সুরক্ষিত অভ্যন্তরীণ নেটওয়ার্কে চালু ছিল। ফলে গ্রাহকদের আমানত, কার্ড ও দৈনন্দিন আর্থিক লেনদেনে কোনো ধরনের ব্যাঘাত ঘটেনি।
বর্তমান পরিস্থিতি ও বিশেষজ্ঞদের পরামর্শ
নিরাপত্তা অডিট ও প্রয়োজনীয় সিকিউরিটি প্যাচ ইনস্টল সম্পন্ন হওয়ার পর বাংলাদেশ ব্যাংক তাদের মূল ওয়েবসাইট অনলাইনে উন্মুক্ত করেছে। পাশাপাশি সংশ্লিষ্ট বাণিজ্যিক ব্যাংকগুলোর পোর্টালও স্বাভাবিকভাবে কাজ করছে।
সাইবার বিশেষজ্ঞদের মতে, সম্ভাব্য সাইবার আক্রমণ ঘটার আগেই আগাম সতর্কতা হিসেবে ওয়েবসাইট বন্ধ রেখে সিস্টেম হালনাগাদ করা দায়িত্বশীল পদক্ষেপ। তবে ভবিষ্যতে দেশের প্রযুক্তি অবকাঠামোকে আরও নিশ্ছিদ্র রাখতে নিয়মিত অটোমেটেড সিকিউরিটি অডিট ও আধুনিক কৃত্রিম বুদ্ধিমত্তাভিত্তিক হুমকি পর্যবেক্ষণ ব্যবস্থা গড়ে তোলার ওপরও গুরুত্ব দেওয়া হয়েছে।